

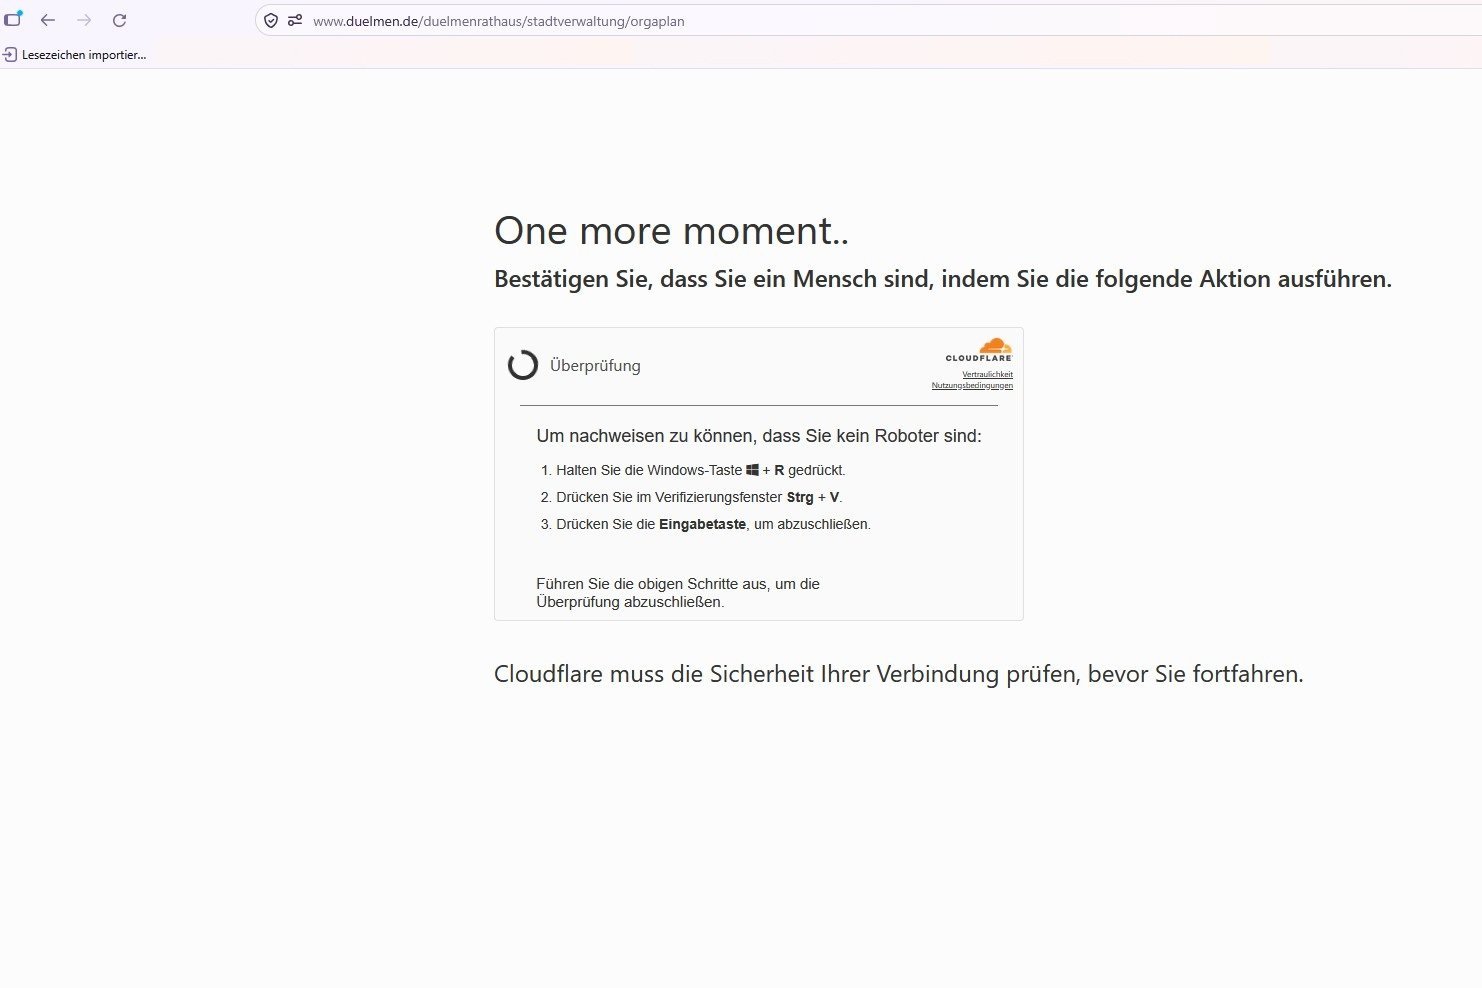
Die Internetseiten der Stadt Dülmen sind in dieser Woche Ziel eines Hackerangriffs geworden: Unbekannte haben sich Zugriff verschafft und die Seiten so verändert, dass einige User beim Aufrufen Sicherheitsabfragen, sogenannte „Captchas“, erhalten haben. Betroffen waren die Seiten www.duelmen.de, www.duelmen-marketing.de und www.duelmener-winter.de. Die Sicherheitsabfragen waren von Dienstagnachmittag, 16:46 Uhr, bis Mittwochnachmittag, 15:30 Uhr, aktiv. Der schadhafte Programmcode wurde mittlerweile identifiziert und entfernt.
Ein „Captcha“ ist ein automatisierter Test, der überprüft, ob ein Mensch oder Computerprogramm eine Internetseite aufruft oder ein Formular bedient. Die städtischen Internetseiten verfügen nicht über derartige Abfragen. Durch den Angriff wurden diese „Captchas“ auf den Seiten implementiert, die zu derartigen Anfragen geführt haben. Bei wie vielen Nutzern in der Zeit von Dienstag- bis Mittwochnachmittag diese Abfragen erschienen sind, ist nicht bekannt. Allein die Anzeige dieser Sicherheitsfenster waren nach derzeitigen Erkenntnissen aber nicht problematisch. Erst wenn User, wie gefordert, bestimmte Tastenkombinationen eingegeben haben, konnte möglicherweise schadhafte Software auf das Endgerät gelangen.
Der Angriff auf die städtischen Seiten erfolgte von einer in Tschechien registrierten Domain. Er war nach erster Untersuchung über ein Kontaktformular möglich. Diese Komponente wurde mittlerweile ausgetauscht – und alle weiteren Seiten auf ähnliche, potentielle Schwachstellen überprüft. Daten sind nach jetzigen Erkenntnissen nicht abgeflossen. Die betroffene Serverumgebung wird von einem externen Dienstleister gewartet und ist nicht mit den Servern der städtischen IT verbunden.
Die Stadt Dülmen wird Strafanzeige stellen. Sie empfiehlt Nutzern, die in der besagten Zeit beim Aufrufen von www.duelmen.de, www.duelmen-marketing.de und www.duelmener-winter.de eine Sicherheitsabfrage erhalten und diese anschließend auch ausgeführt haben, folgende Maßnahmen:
- Den PC oder das mobile Endgerät mit aktueller Sicherheitstechnik versehen und das System eingehend prüfen
- Auf Auffälligkeiten beim Betrieb achten
- Aufmerksam gegenüber eingehenden Phishing-Mails sein (verdächtige Absender, falsche Anreden, merkwürdige Links und Anhänge)
- Keine Captchas/Sicherheitsabfragen ausführen, die dazu auffordern, eine Tastenkombination auf seinem Endgerät auszuführen.


